Senhas roubadas estão expondo os fornecedores de água dos EUA a hackers
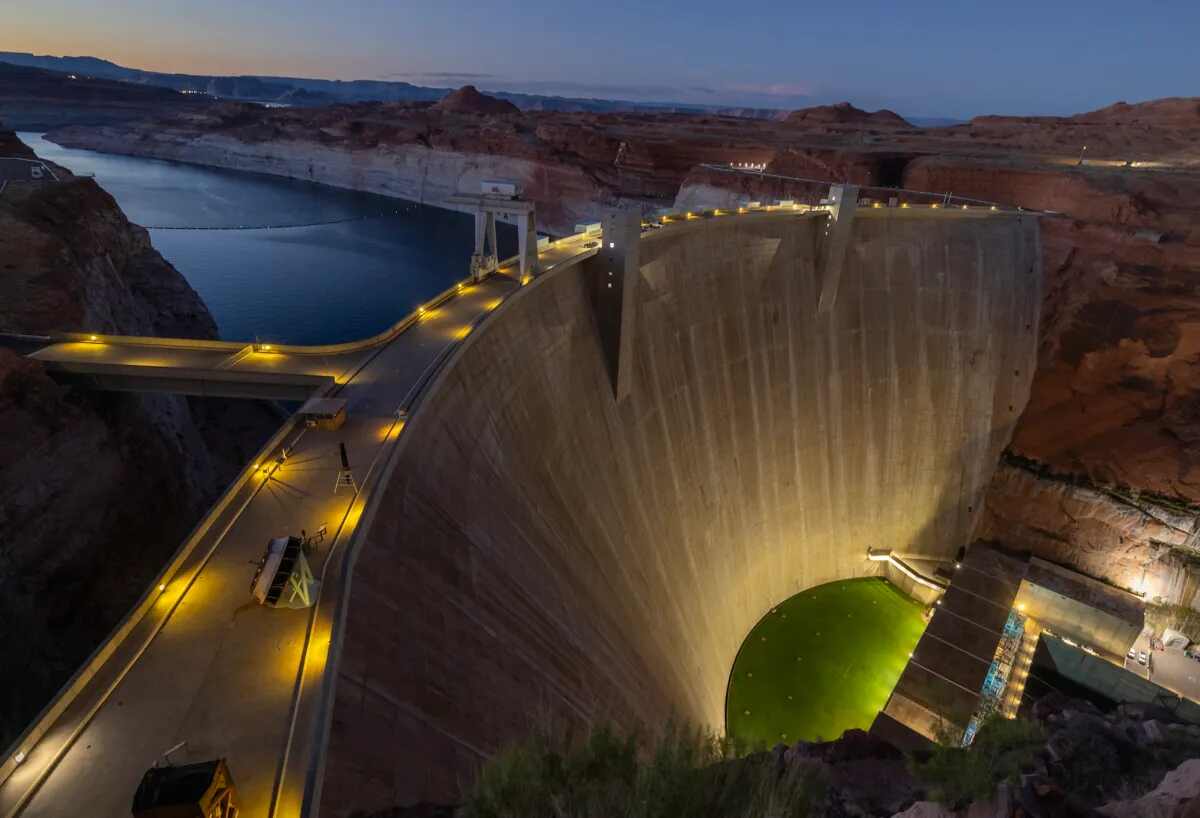

Uma nova pesquisa de segurança descobriu que mais de mil fornecedores de água e águas residuais dos EUA estão expostos a hacks devido a malware que é capaz de roubar as senhas de seus funcionários e sessões ativas de login.
As descobertas de empresa de defesa de segurança cibernética SpyCloud sublinham como os fornecedores de água e outras infraestruturas críticas podem ser comprometidos com relativa facilidade no meio de uma onda de ataques cibernéticos que visam o abastecimento de água de dezenas de comunidades nos Estados Unidos.
Embora o malware para roubo de senhas não seja novo, a pesquisa destaca como as senhas roubadas oferecem aos hackers uma rota fácil para invadir a rede de uma organização sem usar ferramentas de IA.
A SpyCloud disse que construiu um banco de dados de mais de 66.000 sistemas públicos registrados na Agência de Proteção Ambiental dos EUA, totalizando 10.000 organizações. A empresa descobriu que o malware para roubo de senhas roubou senhas e credenciais de 1.787 organizações, ou quase dois em cada dez provedores verificados. A empresa observou que pelo menos 250 organizações tinham credenciais expostas que pareciam permitir o acesso às suas redes operacionais e sistemas de acesso remoto, que controlam as bombas físicas e os fluxos de água.
A análise abrangeu um fornecedor de tecnologia de medição não identificado, que tinha um dispositivo em sua rede infectado com malware para roubo de senhas. O malware roubou muitas credenciais, incluindo senhas de 167 empresas de serviços públicos dos EUA que dependem do fornecedor de tecnologia de medição.
O diretor de investigações do SpyCloud, Jason Lancaster, disse na postagem que esta única violação entregou aos criminosos as chaves de acesso a “uma centena de organizações não relacionadas”.
O malware para roubo de senhas, também conhecido como infostealers, permite que hackers roubem as senhas armazenadas de uma pessoa, bem como os tokens de sessão usados para mantê-la conectada. Esses tokens de sessão podem permitir que um hacker faça login como se fosse o usuário legítimo e muitas vezes pode ignorar os sistemas de autenticação multifatorial. Os hackers negociam regularmente credenciais roubadas para obter senhas ou tokens de sessão para acessar organizações específicas.
Esta investigação surge semanas depois de uma série de ataques cibernéticos contra fornecedores de água nos Estados Unidos, que o governo dos EUA associou de forma privada a hackers apoiados pelo Irão. O SpyCloud disse que não encontrou nenhuma evidência de que os hacks ligados ao Irã dependessem de senhas roubadas. Nesses casos, os sinais apontam para falhas de segurança, tais como palavras-passe predefinidas pelo fabricante, nos interruptores mecânicos e controladores físicos utilizados pela infraestrutura crítica, disse SpyCloud, ecoando descobertas anteriores da agência norte-americana de segurança cibernética CISA.
Em vez disso, os investigadores observam que as palavras-passe roubadas são uma importante fonte de acesso para “quem quiser comprá-las ou encontrá-las”, paralelamente aos riscos de segurança conhecidos associados à tecnologia de infra-estruturas críticas. Lancaster disse que o setor da água “tem que conter as duas histórias ao mesmo tempo”.
Quando você compra por meio de links em nossos artigos, podemos ganhar uma pequena comissão. Isso não afeta nossa independência editorial.


