FBI supostamente declara ‘incidente de segurança cibernética’ depois que hackers roubam dados pessoais de agentes
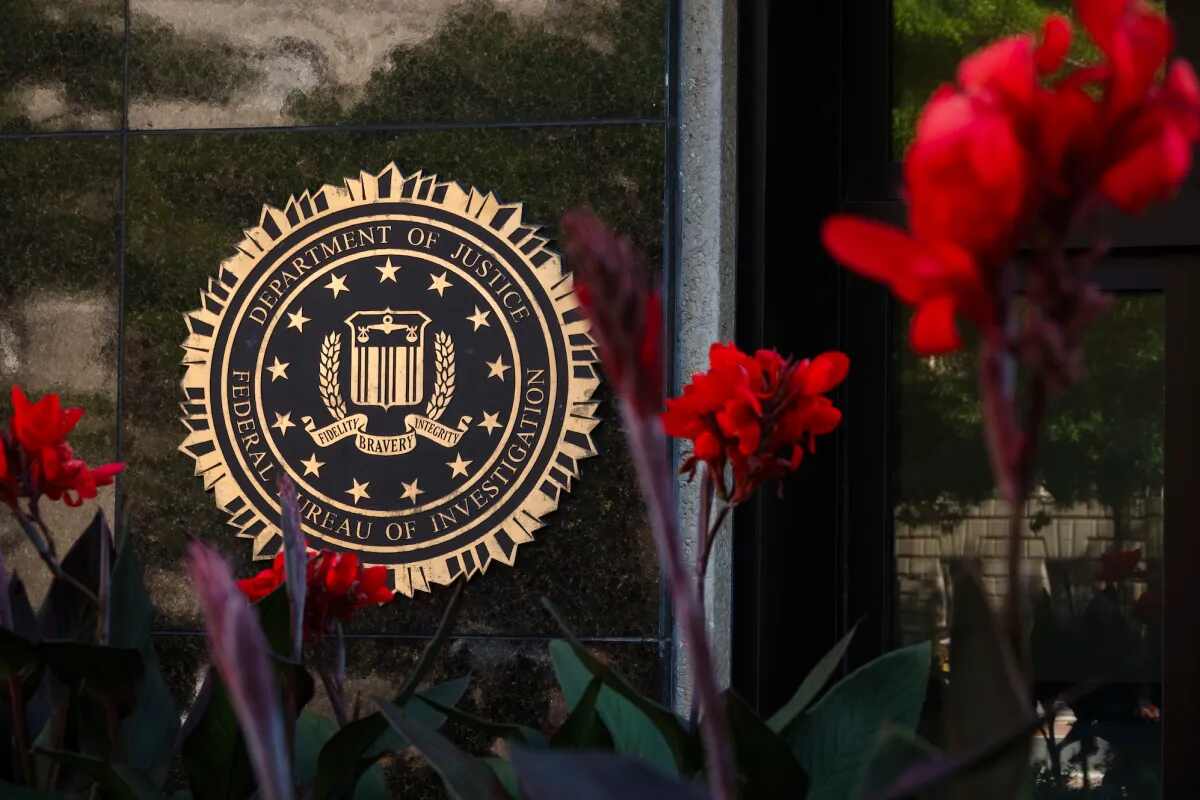

O Federal Bureau of Investigation teria dito a seus agentes e pessoal de apoio que suas informações pessoais foram roubadas em um ataque cibernético recente que teve como alvo o portal de candidatura de emprego do FBI.
É o primeiro reconhecimento da agência de que as informações pessoais dos agentes do FBI foram obtidas na violação. O FBI não confirmou publicamente uma violação além uma declaração na semana passada, na qual afirmou estar ciente de que um grupo de hackers havia reivindicado um ataque cibernético, mas que o roubo de dados “ainda era indeterminado”.
Conforme relatado por MS NOW repórter Ken Dilanian no fim de semana, o FBI declarou desde então um “incidente de segurança cibernética” em uma notificação interna aos funcionários, informando aos funcionários que seus nomes, endereços, cargos e números de Seguro Social foram expostos.
Desde então, vários meios de comunicação confirmaram que alguns dos dados roubados incluíam informações médicas, tais como registos relativos a amostras de sangue e urinaassim como relatórios psiquiátricos.
O grupo de hackers chamado ShinyHunters disse anteriormente ao TechCrunch que eles “têm dados sobre quase todo o FBI” e uma quantidade “substancial” de informações sobre os candidatos que se inscreveram por meio do FBIJobs.gov portal. Os hackers invadiram explorando uma vulnerabilidade em um servidor Oracle PeopleSoft, que hospeda informações de recursos humanos sobre agentes e funcionários que se inscreveram por meio do portal.
Os hackers disseram ao TechCrunch que não estão buscando um resgate financeiro, mas exigindo a correção de um relatório anterior emitido pelo FBI, que, segundo eles, deturpa suas atividades.
Justin Sherman, especialista em segurança nacional, classificou a violação de dados como um “desastre de contra-espionagem” para o governo dos EUA em uma postagem no blog para Lawfare. Ele alertou que o roubo de dados “exporia milhares de funcionários do FBI a perfis, phishing, abordagens de inteligência estrangeira e muito mais”.
Embora a agência tenha notificado os funcionários, é menos claro se o FBI divulgou o incidente aos legisladores do Congresso que supervisionam o FBI. Sob lei federalalertar o Congresso é necessário quando uma intrusão atende aos padrões de um “incidente grave” – como se uma violação de dados envolve o roubo de informações de identificação pessoal que “provavelmente resultará em danos demonstráveis” à segurança nacional dos EUA.
É provável que os advogados da agência estejam tentando descobrir isso agora. Se uma divulgação for necessária, esta seria a segunda notificação conhecida do FBI aos legisladores este ano sobre uma violação de dados, depois de hackers, suspeitos de serem chineses, invadiu um sistema de vigilância que expôs alvos de vigilância e investigações do FBI no início deste ano.
Um porta-voz do FBI não respondeu ao pedido de comentários do TechCrunch na segunda-feira, e um porta-voz da Casa Branca também não respondeu a um e-mail perguntando se a agência havia declarado um incidente grave.
Representantes de vários legisladores cujas jurisdições cobrem a supervisão do FBI não tiveram respostas imediatas.
ABC Notícias relatórios que o site de empregos do FBI tem sido a principal forma de se candidatar a um emprego na agência desde 2017. O portal permanece fora do ar no momento da publicação.
Você trabalha no FBI e recebeu um aviso sobre a violação de dados? Queremos ouvir de você. Você pode entrar em contato com este repórter com segurança no Signal em zackwhittaker.1337 ou por e-mail em [email protected].
Quando você compra por meio de links em nossos artigos, podemos ganhar uma pequena comissão. Isso não afeta nossa independência editorial.


