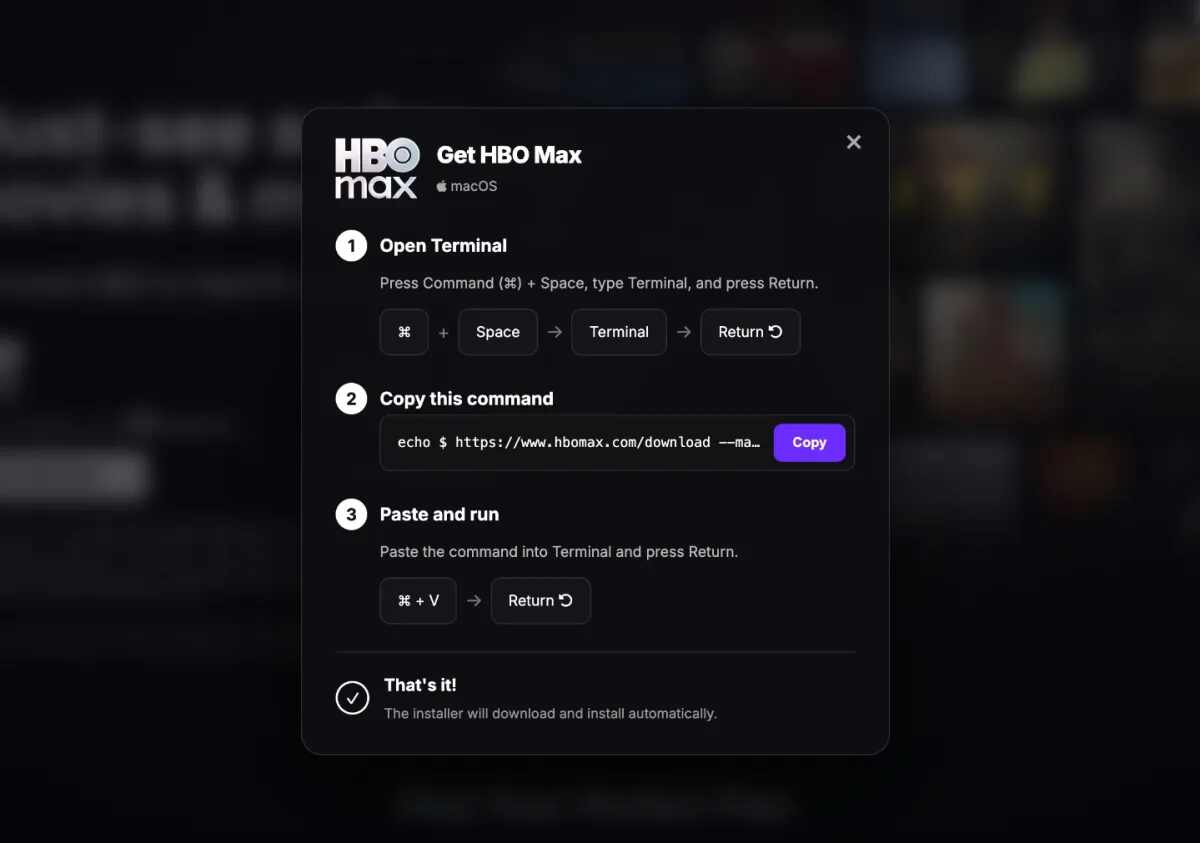
Se você clicou em um anúncio do HBO Max no Reddit na semana passada, você pode querer verificar se há malware em seu computador.
Esses ataques chamados “ClickFix” rapidamente se tornaram uma das ameaças crescentes à segurança cibernética de 2026 e estão se tornando mais sorrateiros e comprometendo os dispositivos das pessoas com maior frequência. Até recentemente, os ataques ClickFix eram uma raridade, aproveitando as pessoas que pesquisavam na web em busca de soluções técnicas rápidas. Desde então, eles evoluíram para um enorme esforço internacional para invadir os computadores das pessoas.
Os ataques envolvem sites falsos ou sites legítimos que foram hackeados, que exibem uma mensagem que parece um CAPTCHA ou uma caixa de seleção anti-bot. Uma vez clicado, um prompt aparece solicitando que o usuário execute uma “verificação” para prosseguir, que fornece instruções para copiar e colar uma sequência de texto no prompt de comando do Windows do usuário ou no aplicativo Mac Terminal.
Assim que o usuário retorna, ele instala involuntariamente e instantaneamente malware para roubo de informações em seu computador, capaz de roubar imediatamente suas senhas, acesso às suas contas conectadas e carteiras criptografadas. Como o usuário está trabalhando no terminal do computador, o que lhe permite interagir diretamente com o sistema operacional por meio de comandos baseados em texto, muitos desses ataques escapam das ferramentas antivírus e de defesa de segurança.
Pesquisadores de segurança agora dizem que a última campanha ClickFix que viram envolveu hackers postando anúncios falsos no Reddit, com links para uma página que se parece com o HBO Max, mas contém uma isca ClickFix que engana as pessoas para que elas se hackeiem. Os hackers comprometeram a conta oficial do HBO Max no Reddit, que foi então usada para postar centenas de anúncios falsos, mas de aparência real, no site de compartilhamento de notícias, de acordo com pesquisadores de segurança em Hudson Rock e um fio no subreddit de segurança cibernética do Reddit.
Não está claro quantas pessoas clicaram nesses anúncios falsos ou quantas foram comprometidas como resultado. A Warner Brothers Discovery, dona da HBO, não respondeu a um pedido de comentário; nem o Reddit.
Embora seja comum que os desenvolvedores executem trechos de código de uma linha no terminal do computador, é menos comum que usuários comuns usem o prompt de comando ou o PowerShell no Windows ou o Terminal no macOS. As empresas que administram frotas de computadores Windows podem bloquear o acesso a esses recursos em todo o domínio para evitar que sejam explorados, de acordo com um pesquisador de segurança. Kevin Beaumont.
Como observado por Ars Técnicauma ferramenta para usuários de Mac chamada BlocoBloco também pode se defender contra ataques que tentam induzir os usuários da Apple a se hackearem.
Quando você compra por meio de links em nossos artigos, podemos ganhar uma pequena comissão. Isso não afeta nossa independência editorial.